23일 국회 과방위, 과기정통부 대상 종합감사 열어
과학기술정보통신부(과기정통부)가 웹 개발 언어 PHP의 보안 취약점에 대응하기 위해 범부처 대책을 마련하겠다고 밝혔다.
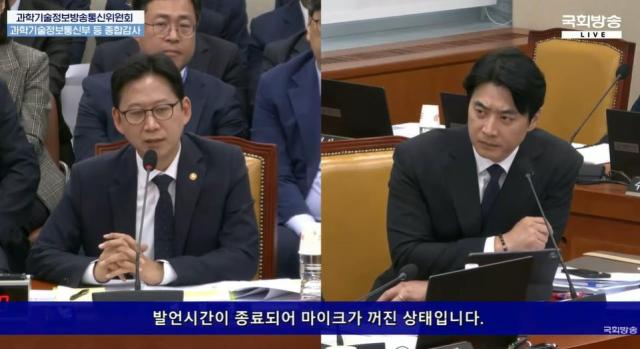
배경훈 부총리 겸 과기정통부 장관은 23일 국회 과학기술정보방송통신위원회(과방위)가 과기정통부를 대상으로 연 종합감사에서 "사이버 보안 문제를 심각하게 보고 있다"며 "범부처 차원 대책을 수립해 보고하겠다"고 밝혔다.
이날 야당 의원들은 정부의 사이버 보안 대응 체계가 여러 기관으로 분산돼 신속한 대응이 어렵다고 지적했다. 서천호 국민의힘 의원은 "기관별 책임과 역할을 명확히 하고 통합 대응 체계를 구축해야 한다"고 지적했다. 최형두 국민의힘 의원도 "은행뿐 아니라 카드·보험·증권사로 점검을 확대하고 보안 인증제도의 사각지대를 살펴야 한다"고 꼬집었다.
이에 배 부총리는 "국가안보실을 컨트롤타워로 범부처 종합대책을 마련하고 있는 상황"이라고 답했다.
정부가 공공기관의 PHP 사용 현황도 제대로 파악하지 않고 있는 것으로 드러났다. 한준호 더불어민주당 의원은 "경보 발령과 공지를 넘어 실제 어떤 시스템이 취약점에 노출됐고 보호조치가 이뤄졌는지 확인해야 한다"며 "한국인터넷진흥원(KISA) 권한만으로 대응하기 어렵다면 과기정통부와 협의해 필요한 조치를 마련했어야 한다"고 꼬집었다.
이에 이상중 한국인터넷진흥원(KISA) 원장은 "직접적인 스캐닝에는 현행 규정과 권한상 한계가 있는 상황"이라며 "정부와 협의해 보호조치를 추진할 것"이라고 답했다.
한편 정부는 PHP 취약점 공개 이후 초동 조치에 나섰다고 설명했다. 최우혁 과기정통부 정보보호네트워크정책실장은 "수요일 오후 PHP 관련 사안이 발표된 직후인 오후 11시 20분에 정보보호최고책임자(CISO) 2만8000명에게 대응을 안내했다"며 "즉시 패치를 업그레이드하고, 패치가 불가능하면 오프라인으로 운용하도록 했다"고 언급했다.
이어 다음 날 사이버위기 경보를 '관심'에서 '주의'로 상향했다고 밝혔다. 관련 기업에 직접 연락해 조치를 독려한 한편 국가안보실에서는 민·관·군이 참여하는 PHP 대응 회의도 열었다고 덧붙였다.