전 세계 웹사이트에서 광범위하게 사용되는 프로그래밍 언어 'PHP'에서 치명적인 보안 취약점이 발견돼 각국 기업과 기관에 비상이 걸렸다.
21일(현지시간) 월스트리트저널(WSJ)과 로이터통신 등에 따르면 'PHP2셸'로 명명된 이번 취약점은 PHP가 컴퓨터 메모리를 관리하는 방식에서 발생하는 문제로, 해커가 이를 악용하면 취약한 웹서버에서 임의의 프로그램을 실행하거나 시스템을 장악할 수 있다.
특히 이번 취약점은 인공지능(AI)을 활용해 발견됐으며, 10년 넘게 확인되지 않았던 심각한 보안 결함으로 평가된다.
네덜란드와 핀란드, 덴마크, 벨기에 등 유럽 각국은 주요 웹사이트와 온라인 서비스를 잇달아 중단했다. 로이터 통신에 따르면 네덜란드에서는 정부 포털과 로테르담 항만, 주요 병원 웹사이트 등이 오프라인으로 전환됐으며, 핀란드와 덴마크에서도 공공 네트워크와 학교 플랫폼 등의 서비스가 차단됐다.
벨기에에서도 정부기관과 의회, 학교 플랫폼, 주요 언론사 웹사이트 등이 운영을 중단했다. 앞서 유럽연합(EU) 사이버보안 당국은 PHP 보안 패치를 즉시 적용하고, 어려울 경우 웹사이트를 오프라인으로 전환하라고 권고했다.
연합뉴스에 따르면 미국도 PHP 보안 취약점에 대한 경고 수위를 높였다. 미 국가안보국(NSA)과 연방수사국(FBI)은 취약점을 악용하면 서버와 데이터에 무단 접근하거나 원격으로 코드를 실행할 수 있다며, 즉각 업데이트하고 어려울 경우 웹사이트를 오프라인으로 전환하라고 권고했다.
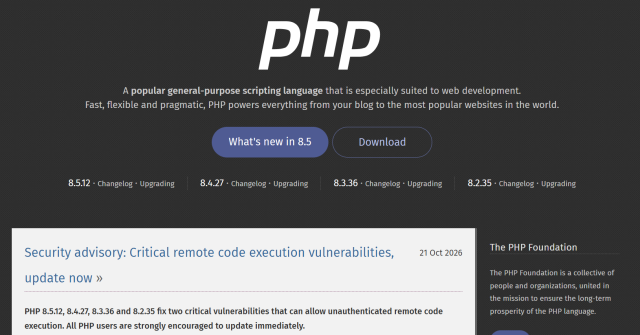
21일(현지시간) PHP 개발진이 두 건의 치명적인 보안 취약점을 수정한 새 버전을 긴급 공개했지만, 웹사이트 운영자가 이를 직접 적용해야 하는 만큼, 사태 진정에는 시간이 소요될 전망이다. 일각에서는 해커가 AI로 수정 버전을 역분석해 새로운 공격 수법을 찾아낼 것이라는 우려가 나온다.
이번 사태의 파급력이 큰 것은 PHP가 인터넷 전반에 광범위하게 사용되는 핵심 기술이기 때문이다. '웹의 중추'라고도 불리는 PHP는 워드프레스와 위키피디아의 미디어위키 같은 인기 플랫폼을 포함해 전 세계 모든 웹사이트의 약 70%를 구동하는 것으로 알려졌다.
이번 보안 결함을 찾아내는 데 인공지능(AI)이 결정적인 역할을 한 것으로 알려지면서 AI 해킹 우려도 커진다.
사이버보안업체 캘리프는 오픈AI의 모델 'GPT-5.6 솔(Sol)'을 이용해 취약점을 찾아냈으며, 구글 계열 사이버보안업체 위즈도 독자적으로 두 건의 취약점을 발견해 신고했다. 이 결함은 10년 넘게 PHP 코드에 존재했고 오랫동안 잠재적인 문제로 지적됐지만, 실제 공격에 악용하기는 어려울 것으로 여겨져 왔다.
위즈의 공동창업자인 아미 루트와크는 이번 결함에 대해 "AI가 발견한 보안 취약점 가운데 역대 가장 심각하다"며 "AI가 없었다면 발견하기에 지나치게 복잡했을 것"이라고 평가했다.
오픈AI도 성명을 통해 "이번 결함의 심각성과 PHP의 광범위한 사용을 고려할 때 최근 들어 가장 파급력이 큰 보안 취약점 중 하나로 평가한다"고 밝혔다.
일부 업체가 보안 패치 코드를 약속된 시간보다 빨리 공개해 위협을 키웠다는 비판도 나온다.
PHP 재단은 21일(현지시간) 패치 배포업체인 '체인가드'가 공식 배포 예정시간보다 약 6시간 이상 앞서 패치가 적용된 이미지를 기습 공개했다고 밝혔다. 재단은 공식 성명을 통해 "체인가드가 일방적으로 엠바고를 깼다"며 "공조 공개를 위해 수많은 주체가 수주 동안 기울인 노력을 무시한 행위"라고 강력히 비판했다.
패치가 예정보다 일찍 공개되면 해커 등 공격자들이 패치 코드를 역분석해 공격 도구를 개발할 수 있게 된다. 아직 정식 업데이트가 제공되지 않는 상황에서 해커들이 먼저 코드를 분석할 수 있는 6시간을 제공하게 돼 이용자들이 무방비 상태로 해킹 위협에 노출 됐던 셈이다.
이번 사태는 공식 패치 배포 전부터 연이어 터진 정보 유출의 연장선에 있었다.
PHP 개발진들은 당초 22일 패치를 배포하려 했지만, 지난 20일 온라인에 취약점 ID 등이 돌아다니기 시작하자 배포 일정을 하루 앞당겼다. 여기에 다른 보안업체 '캘리프'가 실수로 취약점 공격 시연 영상을 올렸다가 삭제하면서 해커들의 공격 도구 개발이 가속됐다고 재단은 지적했다.
이런 상황에서 체인가드의 기습 패치 공개가 이어지면서 '시간차 방어망'이 무너졌다는 평가가 나온다. 인공지능(AI) 도구의 발전으로 패치 코드를 역분석해 공격 도구를 만드는 속도가 과거와는 비교할 수 없을 정도로 빨라졌다는 점에서 이와 같은 공조 실패는 더욱 뼈아프다.
이 문제를 최초로 발견한 타이 두옹 캘리프 최고경영자(CEO)는 "어떤 사람이 패치를 가져다가 AI를 돌려보고, 이를 악용하는 스크립트를 게시할 수도 있다"며 "그러면 대혼란이 일어날 것"이라고 우려했다.