공격 58.7% 서금원에 몰려…민감한 개인·금융정보 노출 우려
공공기관 전산장비 3대 중 1대 노후화…보안 취약점 노출
공공기관을 겨냥한 사이버공격 시도가 최근 2년 사이에 40% 이상 급격히 늘어난 것으로 확인됐다. 특히 서민금융진흥원(서금원) 한 곳에만 평균 63만건에 달하는 공격이 몰려 보안 비상이 걸렸다.
21일 국회 재정경제기획위원회 소속 정태호 더불어민주당 의원이 257개 공공기관의 사이버공격 현황 자료를 분석한 결과, 지난해 집계된 사이버공격 시도는 총 5억 4205만 246건에 달했다.
연도별 추이를 보면 공공기관을 대상으로 한 공격 시도는 2021년 2억 8391만 7150건에서 2022년 3억 2584만 4954건, 2023년 3억 8319만 791건, 2024년 4억 3623만 7916건으로 꾸준히 증가했으며, 올해 1∼8월에도 2억 6734만 8056건이 발생하며 증가세를 이어가고 있다.
지난해 전년 대비 공격 증가율은 24.3%로, 2024년 증가율(13.8%)을 두 배 가량 크게 웃돌았다. 2023년과 비교하면 2년 만에 41.5%나 폭증한 셈이다.
지난해 발생한 공격 유형 중 가장 많이 사용된 수법은 서비스거부(DDoS) 공격인 것으로 나타났다. 서비스거부 공격 발생 횟수는 4억 8429만 6833건으로 전체의 75.3%를 차지했다.
이어 ▲비인가 접근 시도 6560만 8382건(12.1%) ▲정보수집 시도 2373만 3492건(4.4%) ▲시스템 권한 획득 시도 540만 217건(1.0%) 순이었다.
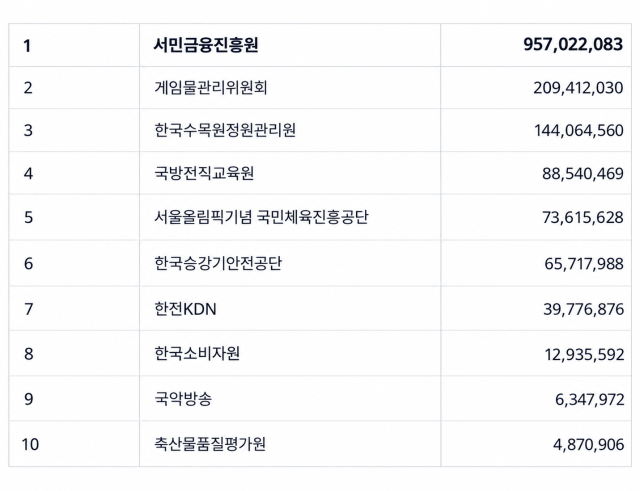
가장 집중적인 표적이 된 곳은 서민금융진흥원이다. 2021년부터 올해 8월까지 서금원이 받은 공격 시도는 13억 1417만건으로, 동기간 전체 257개 기관 공격량(22억 3859만건)의 58.7%에 달했다. 하루 평균 약 63만건의 공격을 받은 꼴이다.
서금원 공격 시도는 2021년 1억 5647만건에서 2022년 2억 67만건, 2023년 3억 465만건, 2024년 3억 1118만건으로 폭증했다가 지난해 소폭 감소했고, 올해 1~8월에는 1억 5263만건을 기록했다.
특히 서금원은 저소득·저신용층을 위한 햇살론 등 정책금융을 담당하는 곳으로, 정보 유출 시 신청자의 소득·부채·연체 등 민감한 경제적 정보가 노출될 위험이 크다는 점에서 우려의 목소리가 나온다.
서금원을 노린 정보 유출 시도는 올해 1~8월에만 96만 1643건 발생해 2021년 이후 최고치를 기록했다. 이는 올해 전체 공공기관 정보 유출 시도(211만 2838건)의 45.5%에 이르는 수치다.
이처럼 사이버 공격은 점차 지능화·대형화되고 있지만, 이를 방어할 공공기관의 전산 인프라는 심각하게 노후화된 것으로 조사됐다.
실제로 257개 공공기관이 보유한 전산 장비 총 4만 5459대 중 32.8%에 달하는 1만 4894대가 내용연수를 초과한 노후 장비였다.
특히 한국소비자원이 보유한 서버 120대 중 119대(99.1%)가 내용연수를 넘긴 노후 장비였다. 한국소비자원은 지난해 510만 건의 공격을 받아 전체 기관 중 8번째로 많은 공격을 받은 곳이다. 집중 표적이 된 게임물관리위원회 역시 서버 45대 중 30대(66.7%), 스토리지 10대 중 8대가 내용연수를 경과한 상태였다.
정 의원은 "공공기관을 향한 사이버공격이 증가하는 상황에서 노후 전산장비는 보안 취약성을 높일 수 있다"며 "국민의 개인정보 보호와 공공서비스의 안정적 운영을 위해 노후 장비 교체와 보안체계 강화에 적극 나서야 한다"고 지적했다.
한편, 공공부문 정보 유출 및 랜섬웨어 감염 사고가 잇따르자 정부는 지난 1일 '공공부문 사이버보안 책임성 강화 방안'을 발표했다. 이에 따라 향후 공공기관에서 중대한 정보 유출 사고가 발생할 경우 담당 실무자뿐만 아니라 기관장 등 관리자급까지 책임 범위가 확대된다.