
오픈소스 AI 에이전트…취약점 탐색·침투 테스트 자동화
누구나 내려받아 수정 가능…악의적 활용 차단이 과제로
다이먼 "AI로 사이버 위험 10배↑"…에이전트 악용 우려
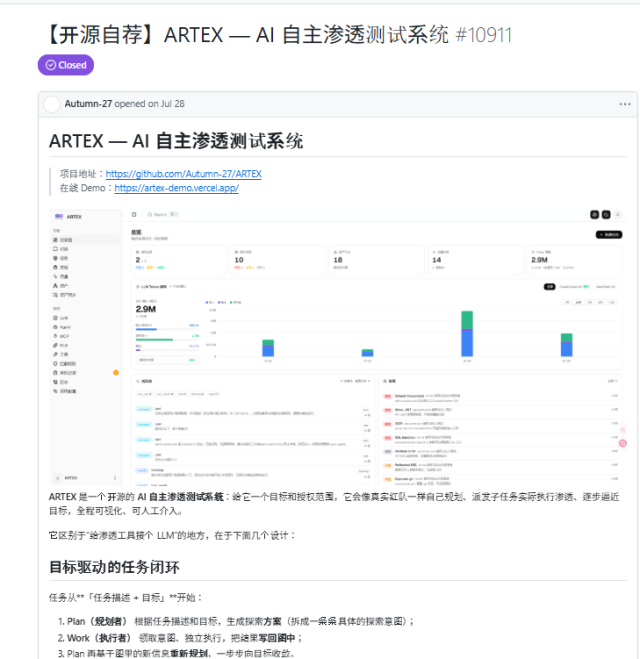
중국에서 개발된 사이버 보안 AI 에이전트 '아텍스(ARTEX) AI'가 한국 금융사를 해킹하는 데 쓰였다는 정황이 드러났다. 사이버보안을 위해 개발된 AI가 오픈소스라는 특성 때문에 오히려 해커들의 공격 도구로 악용될 수 있다는 우려가 현실로 나타난 것이다.
월스트리트저널(WSJ)은 6일(현지시간) 한국 금융사 해킹 사건을 계기로 아텍스의 개발 과정과 기능, 악용 가능성을 집중 조명했다.
보도에 따르면 아텍스는 '오텀(Autumn)'이라는 별명을 사용하는 중국 사이버보안 엔지니어 리푸화(Li Puhua)가 개발한 오픈소스 AI 에이전트다. 오픈소스인 만큼 누구나 무료로 내려받아 수정할 수 있다.
아텍스 자체가 하나의 AI 모델은 아니라 여러 AI 모델을 활용해 사이버보안 작업을 수행하는 에이전트 시스템이다. 사용자는 아텍스를 통해 앤트로픽의 클로드 오퍼스, 오픈AI의 GPT, 중국 딥시크 등 다양한 AI 모델을 선택해 사용할 수 있다.
아텍스는 이들 AI 모델을 활용해 사이버보안 취약점을 찾아내는 침투 테스트를 자동화하도록 설계됐다. 네트워크와 소프트웨어의 취약점을 자율적으로 탐색하고 목표에 도달하기 위한 탐색 경로를 계획한다. 사용자가 일일이 명령을 내리지 않아도 AI가 탐색과 실행, 결과 분석을 반복하며 목표에 접근하는 방식이다.
아텍스는 지난 9월 중국에서 여러 기술기업의 후원으로 열린 사이버보안 경연에서 공격·방어 능력을 겨루는 에이전트형 AI 시스템 가운데 우승한 경력도 있다.
하지만 이번 한국 금융권 해킹 사건에서는 해커들이 아텍스를 공격에 활용한 정황이 포착됐다. 한국 당국은 이를 토대로 은행 시스템 침입과 고객·직원 정보 탈취에 아텍스가 활용됐을 가능성을 들여다보고 있다.
한국 금융사 해킹 사건이 알려진 뒤 아텍스 측은 이용 지침을 수정해 무단 침입과 데이터 탈취 등 불법적·악의적인 용도로 이 도구를 사용해서는 안 된다고 명시했다.
AI 에이전트가 사람의 개입 없이 실제 인터넷과 외부 시스템에 접근하면서 사이버 공격에 악용될 수 있다는 우려는 해외에서도 현실화하고 있다.
앤트로픽은 지난해 중국 정부의 지원을 받는 해커들이 자사의 AI 기술을 이용해 기업과 외국 정부를 포함한 전 세계 약 30개 목표물에 대한 침입을 자동화했다고 주장했다. 오픈AI와 구글의 AI 에이전트도 각각 호주 정부 웹사이트와 다른 기업 시스템에 접근한 사례가 보고됐다.
제이미 다이먼 JP모건체이스 최고경영자(CEO)는 6일 블룸버그 TV와의 인터뷰에서 "AI가 우리가 알지 못했던 취약점을 만들어냈다"며 "에이전트와 미토스 등 문제를 일으킬 수 있는 AI의 부정적인 측면은 분명 우려할 만한 일이며 실제 위험"이라고 말했다. 다만 그는 AI의 위험이 실존적 위험인지 여부를 두고 "지나치게 흥분하지 않겠다"며 "소매를 걷어붙이고 문제를 해결하기 위해 노력하고 있다"고 덧붙였다.